日本最大級のサイバーセキュリティ国際会議「CODE BLUE 2026」フロンティアAI時代のサイバー防衛戦略を提示! 欧州ネットワーク・情報セキュリティ機関(ENISA)のクリスチャン・ヴァン・ホーク氏が基調講演者に決定
CODE BLUE 実行委員会
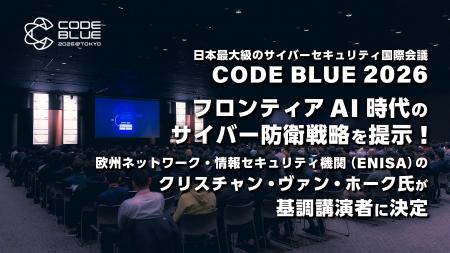
CODE BLUE実行委員会は、サイバーセキュリティ国際会議『CODE BLUE 2026』(トレーニング:11月11日~15日、カンファレンス:11月17日~18日 於:東京都新宿区)のキーノート・スピーカーに、欧州ネットワーク・情報セキュリティ機関(ENISA:エニーサ)のクリスチャン・ヴァン・ホーク(Christian Van Heurck)氏を迎えることを決定し、ここに発表いたします。
画像1:
https://www.atpress.ne.jp/releases/632965/LL_img_632965_2.jpg
CODE BLUE 2026
■キーノート:フロンティアAI時代のサイバーセキュリティと能力構築
キーノートスピーカーとして登壇するクリスチャン・ヴァン・ホーク氏は、欧州ネットワーク・情報セキュリティ機関(ENISA)において能力構築ユニット(Capacity Building Unit)副責任者を務めています。以前はベルギーの国家CSIRTであるCERT.beのコーディネーターを務め、インシデント対応や国際連携に従事したのち、ENISAでは大規模サイバー演習「Cyber Europe」をはじめとする能力構築の取り組みを主導してきた人物です。
現在のサイバーセキュリティでは、フロンティアAIの進化に伴い、脆弱性の発見や悪用が自動化され、攻撃と防御が「マシンスピード(計算速度)」で展開する構造的な変化が生じています。脆弱性発見から攻撃化までの期間が短縮し、大量の脆弱性報告や自動化攻撃に直面する中、従来の人間による承認や決定プロセスとの速度ギャップが大きな課題となっています。
講演では、ヴァン・ホーク氏の専門分野である「能力構築(Capacity Building)」および「準備態勢(Preparedness)」の側面から、AI時代におけるサイバー防衛戦略が示されます。具体的には、欧州サイバーセキュリティスキル枠組み(ECSF)へのAIの影響、大規模演習「Cyber Europe」やコンテストへの影響、啓発・サイバーハイジーン(日常的な基本セキュリティ対策)、大量の脆弱性や自動攻撃に対する組織全体のスキル開発について解説します。さらに、CODE BLUEのようなコミュニティにおいて、人間同士が直接学び合い問題を解決していく「連帯」の重要性についても焦点が当てられます。
●クリスチャン・ヴァン・ホーク(Christian Van Heurck)氏 プロフィール
Christian Van Heurck(クリスチャン・ヴァン・ホーク)は、欧州ネットワーク・情報セキュリティ機関(ENISA)能力構築ユニット(Capacity Building Unit)副責任者。以前はベルギーの国家CSIRTであるCERT.beのコーディネーターを務め、インシデント対応や国際連携に従事。ENISAでは「Cyber Europe」をはじめとする大規模演習や能力構築を主導し、近年はフロンティアAI時代のサイバーセキュリティ対応に取り組んでいる。
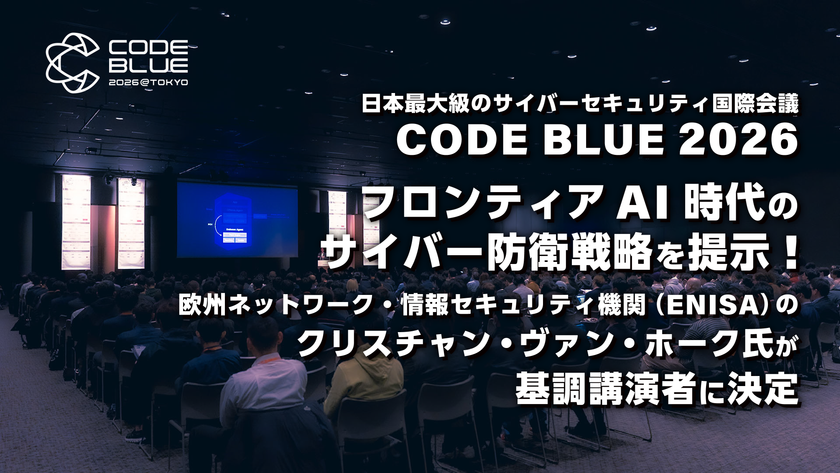
画像2:
https://www.atpress.ne.jp/releases/632965/LL_img_632965_1.png
CODE BLUE 2026 基調講演者 決定
■CODE BLUE 2026 タイムテーブルの特長
【1日目 11月17日】
メイン会場(Track 1)およびBluebox会場(Track 3)の双方において、AIにまつわる最先端の攻防テーマが集中して展開されます。
●AIエージェント・AIプロセッサーの脆弱性検証
Pwn2Own賞金獲得のAIコーディングエージェント攻撃「Agent2Shell」、Google PixelのAIコプロセッサー解析、AIアシスタント脱出攻撃「ChatMate」、次世代エージェント型ブラウザーの完全攻略「PleaseFix」など、最先端AIの仕様を突く発表が連続します。
●AIインフラと防衛・運用の自動化
GPUデータセンター(ベアメタルインフラ)への攻撃実態、敵対的AIの最新インテリジェンス、AI時代のインシデント対応(IR)における品質保証、そしてChromiumの特権サイド攻略など、高度な技術セッションが並びます。
●自律型AI防衛ツール(Bluebox)
自律型AI攻撃に対抗する「Antigent」や、Linuxカーネル内での暴走AI封じ込め「AgentShield」など、オープンソースによるAI防衛プロジェクトが集結します。
【2日目 11月18日】
地政学リスク、国家支援型スパイ活動、低レイヤー攻撃、重要インフラ防衛、宇宙ガバナンス、そして生活に浸透した巨大アプリへと視野を広げます。
●OS・低レイヤー&コンシューマーアプリの脅威
ハイパーバイザー保護下のPCにおけるUEFI攻撃「Shade Core」に加え、OpenTalks(Track 2)では日本で圧倒的シェアを持つ「LINE」のワーム型RCEやFirefoxの内部リクエストパス分析が発表されます。
●国家支援型APTとサイバー諜報の実態
GitHub上の隠密作戦「Operation ShadowCommit」、イランのAPTによる自国民監視工作、日本周辺を攻撃拠点とする「ソルト・タイフーン」など、リアルな脅威インテリジェンスが明示されます。
●重要インフラ防衛と国際ガバナンス・法政策
大規模プラントへの物理×サイバー侵入テスト、都市IoTに対する電波妨害防衛、ウクライナ等の事例に基づくハイブリッド脅威下での重要インフラ防衛、そして宇宙空間における民間企業の規範形成(コードこそが法である)まで、社会・政策的インパクトの強いテーマを深く議論します。
■タイムテーブル
【1日目 11月17日】
開始時間 講演タイトル(スピーカー:以下すべて敬称略)
●メイン会場(Track 1)
09:00 フロンティアAI時代のサイバーセキュリティと能力構築(仮)
(クリスチャン・ヴァン・ホーク)
10:10 [Pwn2Own Berlin 2026にて20,000ドル獲得]Agent2Shell:あなたのAIコーディングエージェントは、すでに攻撃者のコードを実行している
(辻 知希)
11:00 AI vs. AI:Google PixelのAIコプロセッサーにおける特権昇格バグへのAI支援研究
(ユーハン・ウー)
11:50 ChatMate:サンドボックス脱出を介したAIアシスタント上でのリモートプロンプト実行
(オリー・ラハヴ)
13:40 敵対的AIの進化:脅威インテリジェンス最前線からの物語
(ダニエル・カペルマン・ザフラ)
14:30 「PleaseFix」によるエージェント型ブラウザーの完全攻略:ゼロクリックでの乗っ取りを可能にする新たな脆弱性クラス
(スタヴ・コーエン / マイケル・バーグリー)
15:30 AI時代におけるインシデント対応の品質保証
(朝長 秀誠 / 矢野 雄紀)
16:20 In Origin We Trust:特権サイドからChromiumを攻略する
(オレンジ・ツァイ)
17:10 Pass-the-Device:エンドポイント侵害後におけるSASE/VPNの「信頼」の移植
(ルスラン・サイフィエフ)
18:00 Too Close to the Metal:内外からのGPUネオクラウドへの攻撃
(マイケル・カチンスキー / ヤキール・カドコダ)
●Bluebox会場(Track 3)
12:00 Antigent:自律型AI攻撃者に対抗する自律型カウンター・エージェント
(豊田 宏明)
13:00 舞台1つのハーネス、3つのセキュリティエージェント:再帰的言語モデルの実践
(シュエシャン・スー)
14:00 Turncoat:コーディングエージェントからC2エージェントへ
(マイケル・テロイヤン)
15:00 vwhois: WHOISの魔境に挑む全TLDに対応した実用的なWHOISパーサー
(羽田 大樹)
16:00 AIアプリケーションの静的解析:テイントトラッキングからエクスプロイト生成まで
(アリーシャ・グプタ)
17:00 AgentShield:Linuxカーネルにおける暴走AIエージェントの封じ込め
(ウェイシャオ・ジー / チンジャー・ジャン / レアンドロ・リー)
【2日目 11月18日】
●メイン会場(Track 1)
09:00 Shade Core:ハイパーバイザーで保護された現代のPCにおけるUEFI攻撃の復活
(松尾 和輝)
09:50 調整中(詳細は後日発表)
(調整中 詳細は後日発表)
10:40 5年間のGitHub定点観測で明らかにした悪性PoCと販売PoCの流通ライフサイクル
(芳村 涼介)
11:30 Operation ShadowCommit - GitHub上の隠密作戦
(イ・ジュンヒョン / イ・デフ)
13:20 「反乱都市」からの報告:イランのAPTグループはいかにして自国民を監視するのか
(エリアド・キムヒ / スブハジート・シンハー)
14:10 The Code IS the Law:宇宙空間のサイバーセキュリティガバナンスにおける民間企業の規範形成
(ジョアンナ・クレシャ)
15:00 ソルト・タイフーンの影:日本と隣り合う攻撃拠点
(クリストファー・ブラッチャ)
15:50 Physical-to-Cyber Attackへの対策:重要インフラ拠点に対する物理侵入テストとCPSFを活用した経営リスク評価
(大田 大輔)
16:40 スペクトラムが戦場となるとき:電波妨害下における都市IoTの防衛
(パブロ・チェルニコフ)
17:30 ハイブリッド脅威下における国家重要インフラの防衛
(イヴァン・カラバシキン)
●OpenTalks会場(Track 2)
09:00 [U25]No Context, No Consent:Firefoxの内部リクエストパスにおけるLNAバイパスの体系的分析
(川杉 倫太郎)
09:50 [U25]Out of LINE:二次元コードからLINEクライアントにおけるワーム型RCEへ
(Flydragon)
※諸般の事情により講演が変更またはキャンセルとなる場合があります。また、講演タイトルおよび登壇者の日本語表記は暫定的であり、変更の可能性があります。
■CODE BLUE 2026 開催概要
【トレーニング】
日時: 2026年11月11日(水)~11月15日(日)
会場: ベルサール新宿グランド コンファレンスセンター
(住友不動産新宿グランドタワー5F)
※トレーニングごとに日程・参加費が異なります。詳細は公式サイトでご確認下さい。
(日本語)
https://codeblue.jp/program/trainings/
(英語)
https://codeblue.jp/en/program/trainings/
【カンファレンス】
日時 : 2026年11月17日(火)~11月18日(水)
会場 : ベルサール高田馬場
(住友不動産新宿ガーデンタワーB2・1F)
言語 : 日英の同時通訳付き(※一部講演を除く)
形式 : 対面形式開催
参加費:
1. カンファレンスチケット
(全エリア入場可能、ネットワーキングパーティ参加含む、アーカイブ動画先行配信あり)
通常 98,000円(税込) :6月1日(月)~11月10日(火)
当日 128,000円(税込):11月17日(火)~11月18日(水)当日会場にて
2. ビジターチケット
(入場エリアの制限、ネットワーキングパーティ参加を含まない、アーカイブ動画先行配信なし)
通常 28,000円(税込):6月1日(月)~11月10日(火)
当日 32,000円(税込):11月17日(火)~11月18日(水)当日会場にて
事前参加登録:
公式サイトのRegistrationのページよりご登録ください。
(日本語)
https://codeblue.jp/registration/
(英語)
https://codeblue.jp/en/registration/
(プレス向け)
https://codeblue.jp/press-registration/
Webサイト:
https://codeblue.jp/
SNS : [X(旧:Twitter)]
https://x.com/codeblue_jp
[Facebook]
https://facebook.com/codeblue.jp
[LinkedIn]
https://www.linkedin.com/company/codeblue-jp
主催: CODE BLUE実行委員会
運営: CODE BLUE事務局(株式会社ゼスロク)
■スポンサーシップ募集
CODE BLUE 2026では協賛いただける企業を募集しております。協賛企業向け資料をご送付しますので、お気軽にお問合せください。
【CODE BLUE スポンサーお問い合せフォーム】
https://forms.gle/e1QJ6WTjBLVf9ycg8
詳細はこちら
記事提供:@Press