121種類のAIエージェントのセキュリティ脅威を網羅的に整理「AIエージェント攻撃手法と対策一覧(2026年9月版)」を公開
コーレ
プロンプトインジェクションからMCPサーバ攻撃、RAGポイズニングまで、121種の攻撃手法に予防策・検知策・対応策を体系化した252枚の実務資料
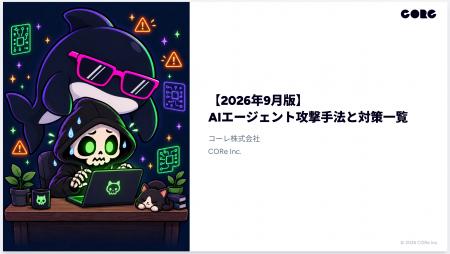
IrukaDarkを開発しているコーレ株式会社(本社:東京都新宿区、代表取締役:奥脇 真人)は、AIエージェントを標的とした攻撃手法121種を体系的に整理し、それぞれに予防策・検知策・対応策を付した調査資料「AIエージェント攻撃手法と対策一覧(2026年9月版)」(全252ページ)を2026年9月15日に公開いたしました。
[画像1:
https://prcdn.freetls.fastly.net/release_image/37237/110/37237-110-a83ebfe0ea9a5de2b05a3b4783511c8c-2414x1366.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
[画像2:
https://prcdn.freetls.fastly.net/release_image/37237/110/37237-110-96d714fe169e1f89ababe1df93579bbb-3006x1548.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
■ 資料ダウンロード
https://co-r-e.com/ja/brochure/ai-agent-security-202609
■ 公開の背景
AIエージェントが外部の文書やウェブサイトを読み取り、ツールや業務システムを操作するようになると、セキュリティ上の検討範囲も広がります。入力に含まれる不正な指示だけでなく、連携するMCPサーバ、検索対象のデータ、実行環境の設定、認証情報、エージェント間のやり取りまで含めた対策が必要です。
特に重要なのが、外部情報を収集してAIに渡す「コンテキストパイプライン」と、AIの判断を実際の操作につなげる仕組みです。読み込んだ情報をどこまで信頼するか、どの権限でツールを実行するか、重要な操作を誰が承認するかといった設計が、システム全体の安全性に関わります。
こうした攻撃面と対策を開発者やセキュリティ担当者が俯瞰できるよう、「【2026年9月版】AIエージェント攻撃手法と対策一覧」を作成しました。3月版の80項目に41項目を追加し、攻撃手法に加えて、個別の脆弱性や事故、権限設計上のリスクも整理しています。
■ 資料の概要と特徴
本資料は全252ページで構成され、AIエージェントに関する攻撃手法・脆弱性・リスクなど121項目を収録しています。各項目に概念図と解説を用意し、攻撃の仕組みと、予防策・検知策・対応策の3軸から対処方針を確認できる構成としました。設計時のセキュリティレビューや、運用時の監視・インシデント対応を検討する際の参考資料として活用できます。
主な収録領域は以下のとおりです。
- プロンプトインジェクション:直接・間接注入、画像・文書・音声を介した注入、ブラウザ
エージェントへの攻撃など
- MCPサーバ・ツール連携:Tool Poisoning、Tool Shadowing、DNS Rebinding、Samplingの悪
用、OAuthの同意迂回、セッション乗っ取りなど
- RAG・知識・記憶の汚染:検索対象や検索結果の改ざん、RAGポイズニング、永続メモリやセッ
ションをまたぐ指示の混入など
- コーディングエージェント・実行環境:設定ファイルやGitメタデータを起点とする実行、信
頼確認の迂回、サンドボックスからの逸脱など
- サプライチェーン・認証情報:悪性パッケージやスキルの配布、Slopsquatting、AI SaaS連携
の侵害、資格情報やトークンの悪用など
- 承認・評価・エージェント間連携:承認の偽装、複数エージェントによる偽の合意形成、評
価・レビュー用LLMへの注入など
- 情報漏えい・下流システムへの影響:個人情報やAPIキーの持ち出し、任意ファイル操作、
SSRF、SQLインジェクション、破壊的操作など
- 可用性・コスト・フレームワークの脆弱性:ツールの無限ループ、トークンや計算資源の消
費、個別脆弱性
各項目には、「研究実証」「脆弱性公表あり」「攻撃活動の観測」「実被害公表あり」「公式脅威モデル」「ガイダンス」など、根拠の種類を示しています。研究で示された可能性と実際に公表された被害を区別し、自社の利用環境に照らして対策の優先度を検討できるようにしました。論文、公式アドバイザリ、仕様・ガイドラインなどの参照元URLも資料内に記載しています。
なお、121項目には一般的な攻撃手法、その派生形、個別製品の脆弱性、事故・訂正項目が含まれており、互いに独立した121種類の攻撃を意味するものではありません。成立条件や影響範囲は製品・バージョン・権限設定などによって異なるため、各出典と実際の利用環境に基づいた確認を前提としています。
■ 想定読者
本資料は、AIエージェントの開発・運用に携わるエンジニア、セキュリティアーキテクト、セキュリティ監査・インシデント対応担当者を主な想定読者としています。また、AI導入を推進する企業の情報システム部門・経営企画部門、MCPサーバやRAGパイプラインを構築するインフラ・SREチーム、コーディングエージェントや外部スキルの利用ルールを整備する開発組織にも活用いただける内容です。
■ コーレ株式会社(IrukaDark開発会社)
[画像3:
https://prcdn.freetls.fastly.net/release_image/37237/110/37237-110-dbe9ca9ec8a85a59ef5a6009be217821-1224x208.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
コーレ株式会社は、デスクトップ常駐型のクリエイティブAIパートナー「IrukaDark」を開発し、グローバルに展開する企業です。また、AI開発の最前線の知見を用いて、日本国内の企業に対して研修や、開発を含めたコンサルティングなどの支援を提供しています。
■ 会社概要
[画像4:
https://prcdn.freetls.fastly.net/release_image/37237/110/37237-110-ec71ffecbe33d6c81b5cca725f5c032f-940x310.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
会社名:コーレ株式会社
英語表記:CORe Inc.
設立:2017年5月17日
所在地:東京都新宿区新宿四丁目1番6号 JR新宿ミライナタワー 18階
代表取締役CEO:奥脇 真人
取締役CTO:池田 直人
設立:2017年5月
所在地:東京都新宿区新宿4-1-6 JR新宿ミライナタワー 18階
URL:
https://co-r-e.com/
プレスリリース提供:PR TIMES
記事提供:PRTimes