AgenticSecのAIセキュリティ検証プロダクトがTISIの金融向けセキュリティ運用基盤「AI Security Control Plane」に採用
株式会社AgenticSec
攻撃者視点のAIエージェントが攻撃成立性を実証。金融分野における継続的な脆弱性対応を支援
[画像1:
https://prcdn.freetls.fastly.net/release_image/181944/3/181944-3-89e9deb4007cad666e47dedd890e8d29-1546x810.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
株式会社AgenticSec(本社:東京都渋谷区、代表取締役CEO:中谷 翔)は、TISI株式会社(本社:東京都新宿区、代表取締役 社長執行役員:岡本 安史)の金融分野向けセキュリティ運用基盤モデル「AI Security Control Plane」において、AIによるセキュリティ検証領域を担う製品として「AgenticSec DevSecOps」「AgenticSec Pentest」が採用されたことをお知らせします。
概要
「AI Security Control Plane」は、脆弱性情報、対象システムのインフラ構成、アプリケーション資材、既存のセキュリティ製品・サービスから得られる診断結果や監視情報、攻撃状況などを統合し、AIを活用して継続的なリスク評価、対応優先度の提示、対応支援を行う、TISIのセキュリティ運用基盤モデルです。TISIが基盤全体の設計・統合・運用支援を担い、AIによるセキュリティ検証ではAgenticSecが連携します。
AgenticSecは、検出された脆弱性候補について、対象システム上で攻撃経路として成立するかを検証する役割を担います。「AgenticSec DevSecOps」が、情報資産の管理情報や脅威情報、既存の診断結果、ペネトレーションテスト(※)結果などを取り込み、整理・トリアージします。「AgenticSec Pentest」は、攻撃者視点のAIエージェントによって、検出された脆弱性が実際に攻撃として成立するかを検証します。これにより、対応優先度の判断を支援します。
(※)擬似攻撃によってシステムの脆弱性を検証するセキュリティテスト
採用の背景
生成AIの急速な進化に伴い、脆弱性の探索や攻撃手法が高度化・高速化しています。金融システムなどの重要インフラでは、大量の脆弱性情報や攻撃の兆候を把握し、限られた人員で迅速に対応することが求められています。
そのため、検出された脆弱性について、対象環境で攻撃が成立するかを確かめ、対応の優先順位を見極めることが重要です。人手中心のペネトレーションテストは高額・低頻度になりやすく、関連情報も分散しているため、継続的な検証が難しいという課題があります。こうした課題から、脆弱性の検出、検証、対応、再検証を継続的につなぐ仕組みが求められています。
TISIは2026年7月29日、デジタル決済ソリューションのトータルブランド「PAYCIERGE(ペイシェルジュ)」に、決済領域に特化したVertical AIと専門人材によるプロフェッショナルサービスを掛け合わせる次世代決済プラットフォーム戦略を発表しました(※)。「AI Security Control Plane」は、同戦略の一環として推進される取り組みです。今回、TISIが培ってきた金融・決済システムの知見と運用支援力に、AgenticSecの情報接続・トリアージとAIペネトレーションテストの技術が採用されることになりました。
(※)TISI、決済領域に特化したVertical AIと専門人材を掛け合わせた「PAYCIERGE」の次世代決済プラットフォーム戦略を始動
「AI Security Control Plane」の全体像および取り組みの詳細については、本日のTISIのプレスリリースをご参照ください。
TISI、フロンティアAIを悪用したサイバー攻撃に対応するセキュリティ運用基盤「AI Security Control Plane」の取り組みを開始
「AI Security Control Plane」におけるAgenticSecの役割
情報資産の管理情報、脅威情報、コードリポジトリ、過去の診断レポート、既存の脆弱性スキャナやセキュリティ製品の出力、ペネトレーションテストの結果などを接続し、整理・トリアージします。対象システムに関する情報と検証結果を継続的に蓄積・更新することで、次に検証すべき対象や対応すべき事項の判断を支援します。
攻撃者視点のAIエージェントが、脆弱性診断からペネトレーションテストまでを自動で実行します。脆弱性を検出するだけでなく、攻撃経路が実際に成立するかを検証します。検証結果はWeb UI、PDFレポート、再現コマンドなどで提示し、セキュリティ担当者や開発担当者による確認と修正対応を支援します。
両製品を組み合わせることで、既存製品が検出した脆弱性候補について、実際に攻撃が成立するかを検証し、対応優先度の判断から修正後の再検証までを支援します。システムの更新や新たな脅威情報に応じて検証と結果の蓄積を繰り返し、年数回の「点」の診断から、変化を捉え続ける「線」のセキュリティ運用への移行を支援します。
[画像2:
https://prcdn.freetls.fastly.net/release_image/181944/3/181944-3-168ca3decc64f4e34b26f27ca0196589-1999x1125.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
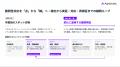
AgenticSecはSTEP 2~3(情報接続・トリアージと攻撃成立性の実証)を担い、基盤全体の設計・統合・運用支援はTISIが担います。
今後の展望
AgenticSecは今後、TISIが目指す「AI Security Control Plane」の実現に向けて伴走し、金融分野における継続的なセキュリティリスク検証のモデルを共同で構築します。実運用を通じて検証機能や運用モデルを高度化し、将来的には、金融機関をはじめとする幅広い企業への共同提供を目指します。
TISI株式会社 デジタルイノベーション事業本部 サービスプラットフォーム事業部 事業部長 関 雄太様からのコメント
AIの急速な進化に伴い、サイバー攻撃の高度化・高速化が進む中、防御側にもAIを活用したセキュリティ対策への転換が求められています。AgenticSec社が持つ、自律的に攻撃経路を探索・検証するAIペネトレーション技術は、脆弱性対応を「点」から「線」へ進化させる可能性を持つ技術として大いに期待しています。TISIは、AgenticSec社の先進技術と当社が有するミッションクリティカル領域の構築・運用知見を組み合わせ、AIによる分析・判断支援から迅速な対処までをつなぎ、お客さまの重要なシステムを継続的に守る新たなセキュリティ運用モデルの確立に取り組んでまいります。
TISI株式会社 概要
https://www.tisi.jp/
TISインテックグループのTISIは、金融、製造、流通、サービス、公共、通信など多様な業種で培った知見とAIをはじめとする先進技術を融合し、4,500社以上のお客さまと社会変革と価値創出を推進しています。300を超えるサービス・ソリューションを国内外で提供し、業務の効率化・高度化を通じて人材不足などの社会課題を解決し、持続可能な社会の実現に取り組んでいます。
「AgenticSec DevSecOps」について
情報資産、脅威情報、コードリポジトリ、ペネトレーションテストの結果などを接続し、整理・トリアージする基盤です。対象システムに関する情報と検証結果を継続的に蓄積・更新し、次の検証や対応につなげます。
「AgenticSec Pentest」について
攻撃者視点のAIエージェントが、脆弱性診断からペネトレーションテストまでを行うセキュリティ検証製品です。基盤技術は、IPアドレスのみを入力として初期侵入プロセスを自動化するフレームワークで、検証結果はPDFレポートや再現コマンドとして出力され、開発チームによる検証内容の確認や修正対応を支援します。
資料請求
株式会社AgenticSec 概要
AgenticSecは、攻撃者視点のAIエージェントを活用したAIペネトレーションテスト・セキュリティ検証製品を開発・提供する会社です。「AgenticSec Pentest」と「AgenticSec DevSecOps」を通じ、脆弱性の検出から攻撃成立性の検証、関連情報の蓄積・トリアージまでを支援します。
[表:
https://prtimes.jp/data/corp/181944/table/3_1_0b082f7ff07c16dd010053270f9a30a6.jpg?v=202609151615 ]
問い合わせプレスリリース提供:PR TIMES
記事提供:PRTimes