AIがダークウェブ上の脅威を分析し、対応策まで提示
株式会社ZERO SECURITY
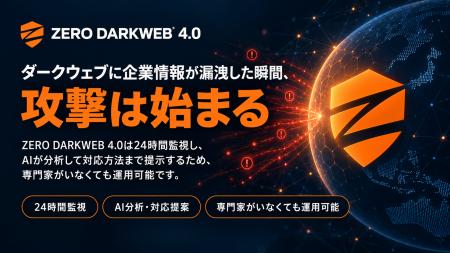
次世代ダークウェブモニタリングサービス「ZERO DARKWEB 4.0」を提供開始
(株)ZERO SECURITY(本社:東京都港区海岸1丁目7−1 東京ポートシティ10F 、代表取締役:林翼鉉)は、AIを活用した法人向けダークウェブモニタリングサービス「ZERO DARKWEB 4.0」を、’26年8月18日より提供開始します。
「ZERO DARKWEB 4.0」は、ダークウェブやディープウェブ上に流出した企業情報を24時間体制で監視し、検知した情報をAIが分析する脅威インテリジェンスプラットフォームです。情報漏えいの発見にとどまらず、攻撃経路や想定される被害、対応の優先順位まで可視化し、企業の迅速なセキュリティ対策を支援します。
[画像:
https://prcdn.freetls.fastly.net/release_image/114618/10/114618-10-029f4099cfaba3968e469b7999b001a1-1672x941.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
サービスサイト(https://www.zerodarkweb.jp)
開発の背景
サイバー攻撃の前段階では、従業員の認証情報、社内文書、メール、システムのURLなどがダークウェブ上で売買・共有されている場合があります。こうした情報を早期に発見できなければ、不正アクセスやランサムウェア攻撃、取引先を経由したサプライチェーン攻撃につながる可能性があります。
一方、従来型のダークウェブ監視では、大量の検知情報から自社にとって重要な脅威を選別し、具体的な対応につなげるために専門知識が必要でした。
「ZERO DARKWEB 4.0」では、こうした運用上の課題を解決するため、従来バージョン「3.0」の監視・検知機能をさらに発展させ、AIによる脅威分析機能を強化しました。
「ZERO DARKWEB 4.0」の特徴
1.AIによる詳細な脅威分析
点在する漏えい情報をAIが関連付け、攻撃者の視点から想定される侵入経路や攻撃シナリオを分析します。単に「何が漏えいしたか」を知らせるだけでなく、「どのような攻撃に悪用される可能性があるか」「何から対応すべきか」を分かりやすく提示します。
2.ダークウェブを24時間継続監視
TORやI2Pを含む通常の検索エンジンでは確認できない領域を継続的に監視。企業のドメイン、製品名、サービス名、社内文書に関するキーワードなどを登録することで、自社に関連する漏えい情報や攻撃の兆候を早期に検知します。
3.認証情報と侵害リスクを可視化
複数の漏えいソースからIDやパスワードなどの認証情報を収集・分析し、実際に悪用される危険性が高いアカウントを優先的に表示します。漏えいした認証情報が使用される可能性のあるログインページや管理画面も特定し、対策すべきアクセスポイントを可視化します。
4.文書・メールからインフォスティーラーまで幅広く検知
認証情報だけでなく、漏えいした社内文書やメール、URL、感染端末、インフォスティーラーに関する情報も確認できます。漏えいの発生状況や感染経路を把握し、インシデント対応や従業員教育に活用できます。
5.サプライチェーン全体のリスクを管理
自社だけでなく、グループ会社や取引先を含むサプライチェーン全体を継続的に監視します。各組織の漏えいリスクを分かりやすく表示し、外部企業を起点とする攻撃への早期対応を支援します。
6.専門家がいない組織でも運用しやすい設計
検知、優先度付け、分析、通知、対応履歴の管理までを一つのダッシュボードに集約しました。SOC、CSIRT、情報システム部門など、異なる担当者が同じ情報を共有しながら対応できます。ドメインやキーワードを登録するだけで監視を開始でき、セキュリティ専門人材が限られる企業でも導入しやすい設計です。
「3.0」から「4.0」へ――検知から意思決定支援へ
「ZERO DARKWEB 4.0」で重視したのは、収集する情報量を増やすことだけではありません。
従来の「3.0」が漏えい情報の監視と検知を中心としていたのに対し、「4.0」ではAI分析によって複数の情報の関連性を把握し、企業ごとの脅威レベルや想定される攻撃ルート、対応の優先順位を提示します。
これにより、担当者は大量のアラートを個別に確認する負担を軽減し、緊急性の高いリスクから迅速に対応できるようになります。
主な機能
- ダークウェブ/ディープウェブの継続監視- ドメインおよびサブドメイン分析- ID・パスワードなどの認証情報漏えい検知- URL・ログインページの漏えい検知- 社内文書・メールの漏えい検知- 製品名やサービス名などのキーワード監視- インフォスティーラーおよび感染端末情報の分析- ランサムウェア関連サイト・メッセージングチャネルの監視- AIによる攻撃ルート・攻撃シナリオ分析- サプライチェーンの情報漏えいリスク管理- リスク推移と対応履歴のダッシュボード表示
今後の展開
(株)ZERO SECURITYは「ZERO DARKWEB 4.0」を通じて、企業がダークウェブ上の脅威を早期に把握し、実際の被害が発生する前に対応できる環境を提供してまいります。
今後もAI分析機能と脅威インテリジェンスを継続的に強化し、企業規模やセキュリティ体制を問わず、より迅速かつ的確なサイバーリスク管理を実現してまいります。
詳細を見る
サービス概要
- サービス名:ZERO DARKWEB 4.0 - 提供開始日:2026年8月18日- 対象:企業、団体、SOC、CSIRT、情報システム部門など - 利用料金:「お問い合わせください」- サービスサイト:
https://www.zerodarkweb.jp- お申し込み・お問い合わせ: info@zero-security.jp
会社概要
- 会社名:(株)ZERO SECURITY- 所在地: 東京都港区海岸1丁目7−1 東京ポートシティ10F- 代表者: 林翼鉉 - 事業内容:企業向けITセキュリティソリューション販売 - 企業サイト:
https://zero-security.jp
本件に関するお問い合わせ先
【会社名】(株)ZERO SECURITY
【担当部署・担当者名】 林翼鉉
E-mail:info@zero-security.jp
TEL:03-6824-2677
プレスリリース提供:PR TIMES
記事提供:PRTimes