ランサムウェアは、暗号化より先にバックアップを消す
Halcyon Japan株式会社
~Halcyonが2026年8月のROC STARレポートを公開~
ランサムウェア対策に特化した米国のサイバーセキュリティ企業Halcyonの日本法人、Halcyon Japan株式会社(本社:東京都渋谷区、カントリーマネージャー:露木 正樹)は本日、ランサムウェアオペレーションセンター(ROC)が観測した2026年8月のランサムウェア動向をまとめた月次レポート「ROC STARレポート」を公開しました。
今月のレポートで目を引くのは、攻撃者が暗号化の前に何をしているかです。Windowsのバックアップ機能を操作するVSSAdminが、悪用ツールランキングで前月から順位を上げました。攻撃者が暗号化に取りかかる前に壊しているのは、企業の復旧手段そのものです。その背景として、攻撃用のツールを持ち込む動きが減る一方、OSに標準搭載された正規の機能を悪用する「環境寄生型(Living off the Land)」のアラートが前月比72.0%増となっています。
※ROC(ランサムウェアオペレーションセンター)は、Halcyonが提供する24時間365日体制の監視・対応サービスで、ランサムウェアの兆候を検知・調査し、被害が発生する前に攻撃を阻止します。Halcyonのプラットフォームをご利用のお客様は、ROCを追加料金なくお使いいただけます。
■ 暗号化の前に狙われるのは、復旧手段
8月の悪用ツールランキングでは、VSSAdmin/Shadow Copyが前月から2つ順位を上げ、15の組織で観測されました。
VSSAdminは、Windowsが自動的に取得している復元用スナップショット(シャドウコピー)を管理するためのコマンドです。本来は管理者が使うものですが、攻撃者が使えば、暗号化の直前に復元ポイントを消し去る道具になります。
攻撃者がこの手順を踏むのには理由があります。データを暗号化しても、企業が自力で短時間に復旧できてしまえば、身代金を払う理由はなくなるからです。暗号化は攻撃の入口ではなく出口であり、その前に復旧手段を潰しておく必要があるのです。
暗号化された画面を見て被害に気づいたとき、バックアップを潰す作業はすでに終わっています。
■ 攻撃ツールは減り、OS標準ツールの悪用だけが増えた
VSSAdminが順位を上げた背景には、攻撃者が使うツール全体の変化があります。8月に観測したアラートをカテゴリー別に集計すると、次のようになりました。
[表:
https://prtimes.jp/data/corp/183451/table/8_1_08a0beb45c99550508734ca18b019d3c.jpg?v=202609161815 ]
攻撃用のツールもRMMツールも減るなかで、環境寄生型だけが72.0%増えています。環境寄生型は、攻撃者が新しいツールを持ち込まず、OSに元から入っている正規の機能をそのまま悪用する手法です。VSSAdminもこのカテゴリーに含まれます。実行されるのは正規のコマンドですから、マルウェアとしては検知されず、通常の運用作業とも見分けがつきません。
復旧手段を潰す作業が、防御側から最も見えにくい形で行われている。それが今月のデータが示していることです。
■ そのほかの8月の観測:Qilinが首位を奪還
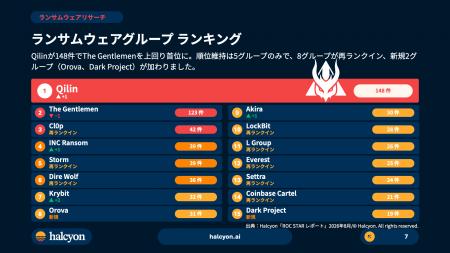
グループ別の攻撃件数ランキングでは、「Qilin(キリン)」が148件で首位となりました。6月・7月と2か月連続で首位だった「The Gentlemen(ザ・ジェントルメン)」は123件で2位です。
[画像:
https://prcdn.freetls.fastly.net/release_image/183451/8/183451-8-f2d3a6d5fe032f251794b8379dd0c551-1920x1080.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
図:2026年8月のランサムウェアグループ別 攻撃件数ランキング(Halcyon「ROC STARレポート」)
顔ぶれの入れ替わりは今月も続いています。トップ15のうち順位を維持したのは5グループのみで、8グループが再ランクイン、さらにOrovaとDark Projectの2グループが新規に加わりました。一度姿を消したグループが再び上位に現れる動きも目立ち、3位にはCl0p、10位にはLockBitが戻っています。
ただし、この件数ランキングは世界全体の集計であり、日本企業にとっての危険度と一致するとは限りません。例えば「ランサムハウス(RansomHouse)」は、今月のトップ15に入っていません。Halcyonの観測では、同グループが公表した攻撃のうち米国企業を対象としたものは約40%にとどまり、他の主要グループと比べて低い水準です。標的にはヨーロッパやアジア各国の企業が含まれ、日本もその中にあります。順位表に名前がないことは、安全を意味しません。
■ ランサムハウスは「正規の鍵」で入ってくる
Halcyon Japanは7月30日、Halcyonランサムウェアリサーチセンター シニアバイスプレジデントで元米連邦捜査局(FBI)サイバー部門幹部のシンシア・カイザーを講師に迎え、緊急ウェビナー「ランサムハウス(RansomHouse)とは何者か?日本企業が今取るべきランサムウェア対策」を開催しました。当日の参加率は93%、終了後のアンケートでは回答者の100%が再開催を希望しています。
セッションで語られたランサムハウスの手口は、8月の観測データと重なります。同グループは扉をこじ開けません。侵入経路は自分で探すより買うことが多く、イニシャルアクセスブローカーと呼ばれる業者から、パッチの当たっていないVPNゲートウェイやリモートアクセス製品への入口を調達します。
社内に入ってからは、情報システム部門が日常的に使っているのと同じ管理ツールで動きます。Active Directoryを調べ、ネットワークスキャナを走らせ、管理者のブラウザ履歴から次の狙いどころを決める。正規の操作にしか見えないため、多くの製品はアラートを上げません。新しいツールを持ち込まず、その場にあるものを使う。今月72.0%増となった環境寄生型と同じ発想です。
本命の標的はVMware ESXiのような仮想基盤です。数十台から数百台の仮想サーバーが1つの基盤に乗っているため、そこを取られれば数分でまとめて止まります。記録に残っている事案では例外なく、暗号化の前に数テラバイト規模のデータが持ち出されていました。侵入から全社の暗号化まで1時間で終わったケースもあります。
当日の質疑では、参加者から「バックアップを守るために、イミュータブル(書き換え不能)バックアップは有効か」という質問が寄せられました。バックアップそのものが攻撃対象になっているという認識は、日本企業の側にも広がりつつあります。
セッションの要点はダイジェスト動画とブログで公開しています。
ダイジェスト動画:
https://www.halcyon.ai/jp/webinar/japan-who-is-ransomhouse-webinar
ブログ:
https://www.halcyon.ai/jp/blog/who-is-ransomhouse
■ 手が伸びる前に止める
Halcyonのデータでは、8月に観測した攻撃の98.3%を初期アクセスや偵察といった初期の段階で止めています。データの破壊や暗号化に至る前に阻止できた割合は99.2%以上、攻撃を防いだことによる推定侵害コストの削減額は7,840万ドルを超えます。
Halcyonは攻撃の準備段階から暗号化の直前まで各段階に防御を張り、多くの製品が見落とす手口も捉えます。初動は24時間365日体制のROCが代行し、身代金の支払いや業務中断のリスクを抑えます。
■ 8月版レポートの解説ウェビナーを開催します
本レポートの内容は、9月18日(金)開催のオンラインセミナーで詳しく解説します。ROCが収集・分析した一次データをもとに、2026年8月のランサムウェア動向をお伝えします。机上の分析ではなく、実際に観測された攻撃に基づく知見です。
日時:2026年9月18日(金)午前11:00~
形式:オンライン
参加費:無料
登壇者:露木 正樹(Halcyon Japan株式会社 カントリーマネージャー)
お申し込みはこちら:
https://www.halcyon.ai/jp/webinar/roc-star-report-aug-2026
■ Halcyon Japan株式会社 カントリーマネージャー 露木 正樹 コメント
バックアップさえ取っていれば事業は止まらない。多くの日本企業がそう考えていますが、攻撃者はその前提を承知したうえで動いています。暗号化しても自力で復旧されてしまえば、身代金を払う理由がなくなる。だから彼らは、暗号化の前に復旧手段を潰しにきます。
8月の観測は、その工程を捉えたものです。攻撃者はもう自前のツールを持ち込みません。OSに元から入っている正規の機能を使い、通常の運用作業に紛れながら復元ポイントを消していきます。私たちにとっての最後の砦が、暗号化の一歩手前で静かに外されているということです。
打つべき手は二つあると考えています。バックアップをネットワークから切り離した場所に置くこと。そして、そこへ手が伸びる前の段階で攻撃を止めること。ROCが世界中で捉えた検知データを毎月お届けし、日本企業が「バックアップはあったのに戻せなかった」という結末を迎えないよう支援していきます。
■ Halcyonについて
ランサムウェアの脅威は、業種や規模を問わずあらゆる企業に及びます。Halcyonは、ランサムウェアへの耐性を高めることに特化して設計された専用プラットフォームです。既存のツールでは検知が難しい攻撃を阻止し、万一突破された場合でも数分で復旧します。事業の存続を揺るがしかねない事態においても、事業への影響を最小限に抑えます。
日本法人では、業種・規模を問わずランサムウェア対策を必要とするすべての国内企業に対し、プラットフォームの提供と導入支援を本格化します。パートナー経由でのご導入のほか、主要なクラウドプロバイダー経由での調達にも対応しています。詳細はお問い合わせください。
公式サイト:
https://www.halcyon.ai/jp お問い合わせ:
https://www.halcyon.ai/jp/contactプレスリリース提供:PR TIMES
記事提供:PRTimes