2026年上半期サイバーセキュリティレポートを公開 高度化するEDRバイパス手法の実態やエージェント型AIがもたらす新たなリスクを解説
キヤノンMJ
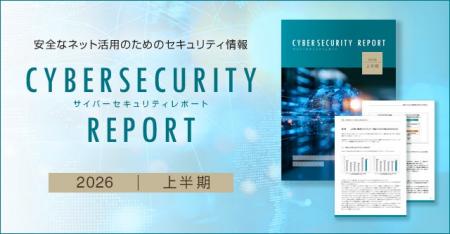
キヤノンマーケティングジャパン株式会社(代表取締役社長:足立正親、以下キヤノンMJ)は、”2026年上半期サイバーセキュリティレポート”を公開しました。本レポートでは、ランサムウェア攻撃で悪用されるEDRバイパス手法や、エージェント型AIがもたらす新たなセキュリティリスクなど、2026年上半期に発生したサイバーセキュリティの脅威動向について解説します。
[画像:
https://prcdn.freetls.fastly.net/release_image/13943/1460/13943-1460-c4fb239f8264b359e5595f751c5b7936-640x333.jpg?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
キヤノンMJグループはセキュリティソリューションベンダーとして、サイバーセキュリティに関する研究を担うサイバーセキュリティラボを中核に、最新の脅威や動向の情報収集および分析を行い、セキュリティ対策に必要な情報を継続的に発信しています。
このたび、2026年上半期に発生したサイバー攻撃の動向や、総合セキュリティソフトESETにより日本国内および全世界で検出されたマルウェアなどについて解説した、“2026年上半期サイバーセキュリティレポート(以下、本レポート)“を公開しました。
本レポートでは、実際に検出された脅威の統計分析やインシデント事例を通じて、2026年上半期に特徴的だった脅威の傾向やリスクの変化を整理しています。
また、ランサムウェア攻撃で悪用されるEDRバイパス手法※1や、近年登場したエージェント型AIで、より影響が大きくなりやすいリスクなど、企業・組織が直面する新たな課題についても解説しています。
さらに、2026年上半期に発生したサイバーセキュリティの主な脅威動向について、サイバーセキュリティラボ独自の視点で分析・考察しており、企業・組織のセキュリティ対策に役立つ情報をまとめています。
〈2026年上半期サイバーセキュリティレポート〉
https://eset-info.canon-its.jp/malware_info/special/detail/260930.html
〈レポートの主な内容〉
■ランサムウェア攻撃で悪用されるEDRバイパス手法の高度化
EDRは、端末内のアクティビティを常時監視し、悪意のある活動を早期に発見する対策として普及してきました。一方で攻撃者は検知から逃れる手法を試行錯誤しており、EDRを導入していたにもかかわらず無効化されたことで多大な損害を被った事例も確認されています。
本レポートでは、脆弱性のある正規の署名済みドライバーを悪用する「BYOVD※2」をはじめ、EDRが仕掛けた監視処理を解除する「APIアンフッキング」、正規のインストーラーを悪用する「BYOI※3」など、代表的なEDRバイパス手法を実際のランサムウェア攻撃の事例を交えて解説します。あわせて、EDR単体での対策には限界があることを踏まえ、NDRやXDRによる監視ポイントの拡大、MDRやスレットハンティングサービスの活用といった多層防御の考え方について考察します。
■AIが「回答する」時代から「実行する」時代へ
生成AIの導入が進む一方、機密情報の漏えいや著作権の侵害、ハルシネーションといったリスクも生じています。さらに近年は、自ら計画を立案し、情報を収集し、処理を実行するエージェント型AIの利用が拡大しています。
本レポートでは、AIが利用者の意図を十分に理解できないまま実行する「意図しない操作」や、外部コンテンツに埋め込まれた命令をAIが正当な指示として解釈してしまう「プロンプトインジェクション」など、エージェント型AIで深刻化するリスクを解説します。加えて、国内外のガイドラインや規制の動向を整理し、利用を一律に制限するのではなく、適切なルールと管理のもとで安全に活用するための対策を提言しています。
<レポート解説動画>
本レポートについて、サイバーセキュリティラボのマルウェアアナリストが解説した動画を公開しています。
https://www.youtube.com/watch?v=eQVFfidAOrE
※1.端末の不審な挙動を監視・検知するセキュリティ対策(EDR)を回避または無効化し、攻撃の発見を遅らせるための手法。
※2.BYOVD(Bring Your Own Vulnerable Driver):脆弱性のある正規ドライバーを悪用し、高い権限を取得してEDRなどのセキュリティ対策を回避する攻撃手法。
※3.BYOI(Bring Your Own Installer):正規のソフトウェアインストーラーを悪用し、セキュリティ対策の回避や不正プログラムの実行を行う攻撃手法。
〈2026年上半期サイバーセキュリティレポート 章ごとの主な内容〉
本章では、2026年上半期にESET製品が国内外で検出した脅威について、検出数の月別推移や検出数TOP10、ファイル形式別・カテゴリー別の検出統計を分析・考察します。国内では、DOC/FraudやHTML/Phishing.Agentといった、メールを起点とした攻撃に関連する脅威が高い割合を占めました。
特に本章で注目したいのが、QRコードを悪用したフィッシング攻撃(クイッシング)の増加です。全世界のマルウェア検出数TOP10に「QRCode/Phishing」が初めてランクインし、メール本文や添付ファイルに掲載されたQRコードからフィッシングサイトへ誘導する攻撃の広がりが確認されました。QRコードは見た目だけでは遷移先を判断しにくいため、従来のURLを用いたフィッシングとは異なる観点での対策が求められます。
あわせて本章では、組織を標的とするソフトウェアサプライチェーン攻撃についても取り上げています。3月に確認されたnpm※4 パッケージ「Axios」の侵害では、管理権限を持つメンテナーアカウントが侵害され、不正なバージョンがレジストリ上に公開されました。正規の手順で入手したソフトウェアであっても、開発者アカウントや配布基盤が侵害されていれば、気づかないうちに不正なコードを取り込んでしまう可能性があります。こうしたリスクへの備えとして、利用しているソフトウェア部品とその依存関係を可視化するSBOM(Software Bill of Materials)の活用についても解説します。
※4.npm(Node Package Manager):Node.js向けのソフトウェア・モジュール(パッケージ)を管理・配布するためのパッケージ管理システム。
本章では、ランサムウェア攻撃で悪用されてきたEDRバイパス手法の高度化について、技術的な仕組みと実際の攻撃事例を交えて解説します。
EDRは、端末上の不審な挙動を検知し、脅威を早期に発見・封じ込める有効な対策として広く利用されています。一方で攻撃者は、その検知を回避するための手法を高度化させており、EDRが無効化されると被害の発見が遅れ、侵害範囲が拡大する恐れがあります。本レポートでは、脆弱性のある正規ドライバーを悪用する「BYOVD」、OS標準ツールを悪用する「LOLBins」、正規のインストーラーを悪用する「BYOI」のほか、APIアンフッキングやAMSI/ETWバイパス、正規クラウド通信の悪用といった代表的なEDRバイパス手法を紹介します。
なかでも注目度が高いBYOVDは、脆弱性のある正規の署名済みドライバーを攻撃者自身が持ち込み、カーネルレベルの権限を取得することでEDRを無効化する手法です。正規のドライバーが悪用されるため不正な挙動として検知・判別しにくいという特徴があります。本レポートでは、企業を標的とする代表的なランサムウェア「BlackByte」の事例を交えながら、侵入からEDR無効化に至る流れを解説します。
さらに、EDR単体では防御に限界があることを踏まえ、ネットワークを監視するNDR、複数のレイヤーを横断して脅威を検知するXDR、専門家が監視・対応を代行するMDRなどを組み合わせた多層防御の重要性を提言しています。
本章では、クラウドサービスの利用拡大やテレワークの定着によりアクセス経路が複雑化する中で、サイバー攻撃による被害の防止・抑制に重要となる認証・認可について、サイバーキルチェーンの観点から解説します。サイバーキルチェーンとは、攻撃者が目的を達成するまでの一連の行動を「偵察」「武器化」「配送」「攻撃」「インストール」「遠隔操作」「目的の実行」の7段階に整理したモデルです。認証と認可の管理不備は、攻撃者による侵入後の侵害範囲の拡大につながる可能性があります。そのため、認証・認可の適切な管理は、攻撃の連鎖を途中で断ち切る上で重要な役割を担います。
認証と認可の役割や仕組みを整理した上で、ペネトレーションテストで実際に確認された失敗事例を紹介します。管理者向け共有領域への認証情報の保存やパスワードの使い回し、工場出荷時の初期パスワードの未変更、過剰な権限付与といった運用上の課題を具体例とともに示し、1つのアカウントの侵害が組織全体の被害へと連鎖していく構造を明らかにします。
さらに、多要素認証や最小特権の原則、権限の定期的な棚卸し、JITアクセス、ログ監視といった対策を挙げながら、「理想論」ではなく現場で運用できるセキュリティの重要性を提言しています。可用性を無視した対策は形骸化を招きかねないため、セキュリティと業務利便性のバランスを取り、組織全体が納得感を持って運用できる体制づくりが求められます。
本章では、生成AIの利用に伴う身近なリスクを整理した上で、自律的に行動するエージェント型AIの普及によって深刻化するセキュリティリスクについて解説します。
AIは利用者の指示に対して回答する存在から、自律的に計画し、実行する存在へと進化しつつあり、従来とは異なるリスク構造を持つようになっています。エージェント型AIで深刻化するリスクとして、意図しない操作やプロンプトインジェクションを事例とともに紹介し、「プライベートデータへのアクセス」「信頼できないコンテンツとの接触」「外部システムとの通信」の3つの条件が重なることで危険性が高まるという考え方を示します。利用者が介在しないまま外部コンテンツが処理されるケースもあることから、攻撃対象が人間からAIへと拡大している点にも着目しています。
その上で、利用を一律に制限するのではなく、適切なルールや権限管理のもとで安全に活用するという考え方を軸に、シャドーAIへの対応や利用ルールの整備、入出力の制御、エージェント型AIの権限管理といった対策を紹介します。あわせて、AI事業者ガイドラインやEU AI Actなど国内外の制度・規制動向も整理しています。
* ESETは、ESET, spol. s r.o.の商標です。QRコードは、株式会社デンソーウェーブの登録商標です。その他、文中の商品名、会社名、団体名は、各社の商標または登録商標です。
プレスリリース提供:PR TIMES
記事提供:PRTimes