新たなセキュリティサービス「A2Bペネトレーションテスト(A2B攻撃対策脆弱性診断)」提供開始のお知らせ
株式会社ポルト
株式会社ポルト(本社:東京都千代田区、代表取締役社長:山崎康平)は、このたび、クライアントアプリケーションの解析とAPIの脆弱性診断を組み合わせた新たなセキュリティサービス「A2Bペネトレーションテスト(A2B攻撃対策脆弱性診断)」を提供開始することをお知らせいたします。
背景
近年スマートフォンアプリケーションを中心とした、クライアントアプリケーションとバックエンドシステムを連携させるAPIの利用が普及している中で、AIによるアプリケーションの解析によってAPIの仕様や認証情報、通信内容などを特定し、バックエンドシステムに対して不正なリクエストを送信するA2B(App-to-Backend)攻撃のリスクが懸念されています。
A2B攻撃では、攻撃者が正規のクライアントアプリケーションを解析し、内部で使用されるAPIのエンドポイントやパラメータ、認証処理などを把握したうえで、アプリケーションを介さずにAPIへ直接アクセスすることがあります。
このような攻撃により、認証・認可の不備やAPIの実装上の問題が悪用され、個人情報の漏洩、不正なデータ操作、サービスの不正利用などにつながる可能性があります。
これまでも弊社では、クライアントアプリケーションやAPIを対象とした脆弱性診断を提供しておりました。しかし、従来のAPI単体診断では、クライアントアプリケーションの解析によって得られる情報や、実際のアプリケーションとAPIの連携に起因するセキュリティリスクを十分に評価できない場合があります。
そこで、クライアントアプリケーションの解析からAPIの脆弱性診断までを一体的に実施し、A2B攻撃を想定したセキュリティリスクを評価する「A2Bペネトレーションテスト(A2B攻撃対策脆弱性診断)」を提供することとなりました。
A2B攻撃を想定したセキュリティ評価
AIによるクライアントアプリケーションの解析によって得られたエンドポイントや認証情報を利用し、実際の攻撃者の視点からAPIへの不正アクセスや不正操作が可能かを検証します。
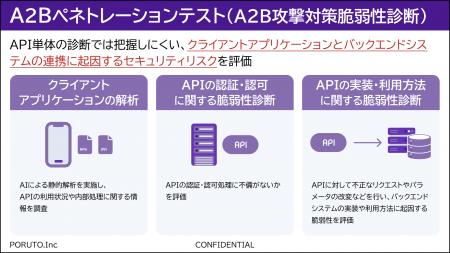
これにより、API単体の診断では把握しにくい、クライアントアプリケーションとバックエンドシステムの連携に起因するセキュリティリスクを評価します。
A2B攻撃対策脆弱性診断は、クライアントアプリケーションの解析とAPIの脆弱性診断を組み合わせ、以下のようなセキュリティ上の不備を調査・分析し、改善策を提案します。
1. クライアントアプリケーションの解析
クライアントアプリケーションを対象に、AIによる静的解析を実施し、APIの利用状況や内部処理に関する情報を調査します。
- アプリケーション内に含まれるAPIエンドポイントの調査- APIキーや認証情報などの機密情報の埋め込み状況の確認- アプリケーションとバックエンド間の通信内容の解析- 認証処理やリクエスト生成処理の調査- リバースエンジニアリングによって取得可能な情報の評価
2. APIの認証・認可に関する脆弱性診断
クライアントアプリケーションの解析結果をもとに、APIの認証・認可処理に不備がないかを評価します。
- 認証機構の不備- アクセストークンやセッション管理の不備- 他ユーザーの情報にアクセスできる認可制御の不備- 権限外のAPI操作が可能となる不備- クライアント側の制御を回避した不正なAPI利用
3. APIの実装・利用方法に関する脆弱性診断
APIに対して不正なリクエストやパラメータの改変などを行い、バックエンドシステムの実装や利用方法に起因する脆弱性を評価します。
- APIリクエストの改ざんによる不正操作- 入力値検証の不備- ビジネスロジックの不備- 意図しない情報の取得やデータの改ざん- 非公開APIや想定外のAPI呼び出しによる不正利用
[画像:
https://prcdn.freetls.fastly.net/release_image/144169/5/144169-5-d43b4c969bf356559375456f59e98dcc-1920x1080.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
A2Bペネトレーションテスト
クライアントアプリケーションやAPIにセキュリティ上の不備があった場合、以下のような深刻な影響が考えられます。
情報漏洩
認証・認可の不備やAPIの不適切な実装により、他ユーザーの個人情報や機密データが第三者に取得され、企業の信用失墜や法的トラブルを招く可能性があります。
不正なデータ操作
APIのアクセス制御や入力値検証に不備がある場合、攻撃者によってデータの改ざんや削除、不正な登録などが行われる恐れがあります。
サービスの不正利用
クライアントアプリケーションに実装された利用制限や処理を回避し、APIを直接呼び出すことで、本来想定されていないサービス利用や不正な取引が行われる可能性があります。
個別お見積もり
※診断対象となるアプリケーションの種類、APIの規模、診断範囲などに応じてお見積もりいたします。
A2Bペネトレーションテスト(A2B攻撃対策脆弱性診断)は、2026年10月15日より提供を開始いたします。
参考URL
A2B攻撃対策脆弱性診断提供開始のお知らせ
株式会社ポルトについて
株式会社ポルトは、脆弱性診断・ペネトレーションテストを中心に、セキュリティ対策を支援する企業です。最新の技術と豊富な経験を活かし、企業の情報資産を守るためのさまざまなサービスを展開しています。
お問い合わせ先
株式会社ポルト
電話番号:03-5244-4739
メールアドレス:service_support@poruto-inc.com
ウェブサイト:
https://www.poruto-inc.comプレスリリース提供:PR TIMES
記事提供:PRTimes