チェック・ポイント、「Not Found」ページの裏に潜む大規模なフィッシングインフラを特定
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
何も表示されないページの背後で地域やアクセス条件に応じてフィッシングコンテンツを配信する、大規模な共通インフラの存在が明らかに
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(
Check Point(R) Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)のExposure Managementの研究者は、多地域にまたがる大規模なフィッシングインフラを発見しました。このインフラは、一見すると稼働していないドメインの背後に、活動中のフィッシングキャンペーンを隠しています。研究者は少数のフィッシングURLから調査を始め、共通する技術的特徴をたどることで、数千ものドメインがこの活動に関連していることを突き止めました。これらのドメインは入れ替わりを続けながら、複数の地域の組織やユーザーを標的にしています。
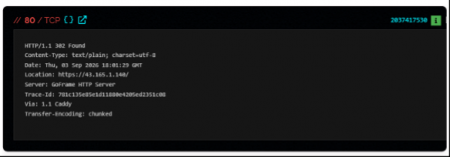
ルートドメインにアクセスしても、空白のページや一般的な「Not Found(ページが見つかりません)」というメッセージが表示されるだけで、ログインフォームや不審なブランド表示は見当たりません。実際には、地域ごとのURLパス、ローカライズ、セッション制御、トークンによるアクセス制御を組み合わせて、フィッシングコンテンツを表示するかどうかが制御されています。条件を満たさないアクセスには何も表示されない場合がある一方、正しいパスに適切な条件でアクセスすると、実際に機能するフィッシングページが現れます。
今回の調査は、ドメインに依存した追跡にとどまらず、トークン生成のワークフロー、地域別の配信機構、API構造、アプリケーションレベルの痕跡など、ドメインやインフラが変化しても繰り返し確認される挙動を手がかりとして、関連するキャンペーンを特定できることを示しています。
主な調査結果
- 活動中のフィッシングサイトが非アクティブに見える場合がある:ルートドメインでは、一般的な404エラーや「Not Found」ページが表示される一方、隠されたパスや条件付きルーティングを通じてフィッシングコンテンツにアクセスできる状態が続いています。 - 技術的な特徴から、より大規模なネットワークの存在が明らかに:チェック・ポイントの研究者はGoFrame HTTP ServerとCaddyの特性、レスポンスの挙動、その他のシグナルを組み合わせて分析し、約1万9,000件の初期結果を322件の候補IPアドレスにまで絞り込みました。 - このフィッシングインフラは数千のドメインと関連している:9月のある収集期間には、1万187件の関連ドメインが特定され、その90%が最も悪質なカテゴリに分類されました。その後のスナップショットには5,785件のドメインが含まれており、インフラが大幅に入れ替わっていることが示されています。 - フィッシングキャンペーンは地域ごとに標的を絞って構築されている:東南アジア、ヨーロッパ、ラテンアメリカ、イスラエル、オーストラリア、アフリカ、アジアにおいて、銀行、行政サービス、交通、郵便サービス、リワードプログラムなど、様々な分野を対象とするフィッシングの手口が確認されました。 - プラットフォームはモジュール型の構造を採用している可能性がある:異なるブランド、言語、地域にまたがるキャンペーンで、共通のAPI、構成スキーマ、ローカライズフレームワーク、セッション制御が確認されました。
404エラーの背後に潜むフィッシング
調査の起点は、少数の既知のフィッシングURLでした。研究者は、フィッシングページが地域別のディレクトリ内に隠されている場合が多いことを確認しました。例えば、イタリア向けのドメインは「/it」を通じてフィッシングコンテンツを配信していたのに対し、ドイツ向けのインフラでは「/de」が使用されていました。一方、ルートドメインにアクセスしても、ごく一般的なエラーページが表示される場合があります。
そのため、フィッシングサイトの存在を外部から把握しにくくなります。フィッシングサイトの完全なURL、SMS、電子メール、WhatsApp、その他のプライベートなチャネルを通じて配信される可能性があります。完全なURLがなければ、従来のドメイン検査では、稼働中のフィッシングページの兆候をほとんど検出できません。
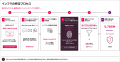
そこで研究者は、基盤となるインフラに手がかりを求めました。あまり見られないGoFrame HTTP ServerとCaddyの組み合わせに加え、レスポンスの特性やアプリケーションの反復的な挙動が、関連するインフラを特定するためのフィンガープリントとなりました。
[画像1:
https://prcdn.freetls.fastly.net/release_image/21207/562/21207-562-d8338cea6743d931d1d44416899fb4b4-584x204.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
図1:322件のIPアドレスへの絞り込みから、数千の関連ドメインの特定に至るインフラ検出の流れ
単一のプラットフォームで多地域に展開
クラスター内の500のドメインを分析した結果、多数の地域や業界にまたがるキャンペーンが明らかになりました。
東南アジアのキャンペーンでは、銀行、金融サービス、リワードプログラムが大きな比重を占めていました。一方、ヨーロッパでは、交通、駐車場サービス、税務、行政、宅配などのテーマが見られました。ラテンアメリカのキャンペーンでは、金融機関、政府機関、郵便サービス、社会保障給付を装った手口が多く見られました。また、イスラエル、オーストラリア、アフリカ、アジアにおいても、地域に合わせた標的設定が確認されています。
注目すべきは、これらのキャンペーンが共通のインフラ上で運用されている点です。共通の技術的フレームワークにブランドや言語を差し替えることで、地域ごとにローカライズしたフィッシングページを展開できます。
検証レイヤーの背後に隠されたフィッシング
ある事例は、フィッシングコンテンツがいかに深く隠されているかを示しています。研究者は、中米の金融グループの顧客を標的とした、リワードプログラムを装ったドメインを調査しました。ルートドメインと一部の地域パスでは「Not Found」というエラーが表示されましたが、「/pa」にアクセスすると、カスタム検証画面が表示されました。
[画像2:
https://prcdn.freetls.fastly.net/release_image/21207/562/21207-562-9005d4966f8d3c495806b1674ff2a9c4-979x191.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
図2:正しい地域パスにアクセスすると表示される、カスタム検証レイヤー
検証プロセスでは、まずセッショントークンが生成され、その後訪問者はフィッシングの誘導ページへリダイレクトされます。このプラットフォームは、英語、スペイン語、フランス語、ドイツ語、ポルトガル語、アラビア語、ヘブライ語、日本語、韓国語、ヒンディー語、ロシア語、中国語など、多数の言語に対応していました。
[画像3:
https://prcdn.freetls.fastly.net/release_image/21207/562/21207-562-83ecab4d2b6b6ee682b79a30970f8109-2416x1260.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
図3:検証プロセスを経て表示された、フィッシングの主要な誘導ページ
研究者は、別々のキャンペーン間で同等のAPI構造と構成スキーマを確認しました。ブランド、言語、通貨、リワードのカタログなどは変更される場合がありましたが、中核となるアーキテクチャは一貫して維持されていました。こうした共通点は、再利用可能なプラットフォームを通じて地域ごとのキャンペーンを支える、共通のツールキットやオペレーターが存在する可能性を示唆しています。
ドメインの背後にある挙動を追跡する
このインフラは極めて動的です。収集期間によってドメインとIPアドレスの関連付けが大幅に変化しており、個々のドメインは長期的な指標としては有効性が限られます。一方、繰り返し確認される挙動は、より有力な脅威ハンティングの手がかりとなります。
研究者は、繰り返し見られる特徴として、隠された地域別配信、トークンによるアクセス制御、ランダムなAPIパス、再利用可能な構成スキーマ、ローカライズフレームワーク、セッション制御による一連の処理を挙げています。これらは、表面上のインフラが変化しても、関連する展開を見つけ出す手がかりになります。
セキュリティチームは、他のフィッシングインフラ兆候から不審なインフラが示唆される場合には、一般的な404エラーや「Not Found」という応答を慎重に評価する必要があります。サーバーの挙動、テクノロジーのフィンガープリント、地域別ディレクトリ、ロケールパラメータ、トークン生成エンドポイント、繰り返し確認されるアプリケーション構造を組み合わせることで、その背後に何が隠されているのかをより明確に把握できます。
今回の調査では、このインフラが特定のフィッシングキット、サービスプロバイダー、運営者、脅威グループによるものと断定するには至っていません。現時点の証拠からは共通のフィッシングツールキットの使用が裏付けられますが、特定の主体を名指しするには追加の証拠が必要です。
今回の調査の全容、調査手法、インフラ分析、ケーススタディー、脅威ハンティングに関する推奨事項については、レポート「
Infrastructure Fingerprinting of a Multi-Region Phishing Operation」の全文をご覧ください。
Check Point Exposure Managementは、組織がフィッシングサイトやブランドなりすましを検知し、悪意あるインフラを特定するとともに、自社を標的とする脅威に対処できるよう支援します。Check Point Exposure Managementが、組織による攻撃対象領域全体のエクスポージャーの特定と軽減を支援する方法については、
こちらをご覧ください。
本プレスリリースは、米国時間2026年10月15日に発表された
ブログ(英語)をもとに作成しています。
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(
www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(
https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog:
https://blog.checkpoint.com
・Check Point Research Blog:
https://research.checkpoint.com/
・YouTube:
https://youtube.com/user/CPGlobal
・LinkedIn:
https://www.linkedin.com/company/check-point-software-technologies/
・X:
https://x.com/checkpointjapan
・Facebook:
https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
プレスリリース提供:PR TIMES
記事提供:PRTimes