国産SIEM「ALog」、ランサムウェア攻撃の各段階に残る痕跡を捉える最新版「V2.1.0」を提供開始
株式会社網屋
400以上のWindowsイベントIDを個別設定なしで標準取得し、侵入後の状況把握や原因調査を支援
株式会社網屋(東京都中央区/以下、網屋/東証グロース:4258)は、国産SIEM「ALog」の最新バージョン「ALog V2.1.0」の提供を開始したことをお知らせします。
本バージョンでは、Windows Server上で発生する不審な挙動を幅広く捉えることを目的に、新たに「Windowsセキュリティログ拡張機能」を搭載しました。セキュリティ監視に必要なイベントログは、従来は一つひとつ設定を行う手間が必要でしたが、本機能では400以上のイベントIDを標準で収集できます。これにより、煩雑な設定作業なしに攻撃の兆候を早期に把握できるとともに、インシデント発生時の迅速な状況把握や原因調査を支援します。
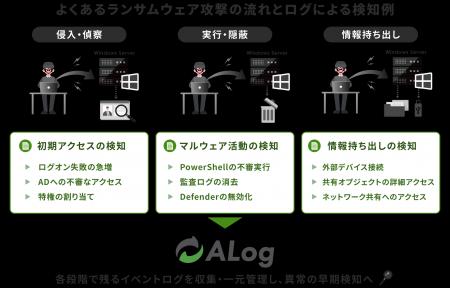
[画像1:
https://prcdn.freetls.fastly.net/release_image/27033/247/27033-247-4dad2ef0dc69dceb6ee15dce7e072d66-2000x1280.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
ALog:サーバやネットワーク機器、クラウドサービスなど、組織内に分散するログを収集・一元管理し、検索・分析・アラート通知を行う国産SIEM。
WIndowsセキュリティログ拡張機能:ALog V2.1.0で新たに搭載された機能。これまで対象外だった400以上のWindowsセキュリティイベントIDを新たに取得し、攻撃プロセスや内部不正の兆候を幅広く検知できるようにする機能。
近年のサイバー攻撃では、PowerShell などの OS 標準機能や正規ツールが悪用されるケースが増えており、不審な活動と通常の操作を見分けることが難しくなっています。また、内部不正対策においても、外部デバイスの接続や共有領域へのアクセスなど、情報持ち出しにつながる操作を確認できる環境が求められています。一方で、これらの兆候を捉えるために必要なイベントログは多岐にわたり、監視すべき対象を個別に見極めて設定する運用負荷が課題となっていました。
従来の ALog は、ファイル操作やログオン、管理者操作などのログを分かりやすく整形する「イベントログ翻訳変換機能」を強みとしてきました。ただし、標準の取得対象は一部のイベントログに限られており、Windows Server には、翻訳変換の対象外にも、セキュリティ監視やインシデント調査の手掛かりとなるイベントログが数多く存在します。これらを収集するには、必要なイベントを一つひとつ見極めて設定を積み上げる必要があり、運用担当者にとって大きな手間となっていました。そこで ALog V2.1.0 では、これらのイベントログも標準の収集対象に加え、個別の設定作業を行うことなく、これまで捉えにくかった操作やシステム挙動を確認できるようにしました。
1. 攻撃の初期段階や内部活動の確認
ログオン失敗、Active Directory オブジェクトへのアクセス、PowerShell や WinRM を利用した実行などの記録を標準で取得できます。不審なログオンや内部ネットワークでの活動が確認された際に、その経緯を調査するための手掛かりとして活用できます。
2. ランサムウェア特有の「防御回避(証跡消去)」の検知
セキュリティ監査ログの消去や Microsoft Defender の保護機能の無効化など、攻撃者が活動の発覚を遅らせるために行う可能性のある操作の記録も、追加の設定なく収集できます。インシデント発生時の状況把握や原因調査に活用できます。
3. 内部不正・情報漏洩(持ち出し)の早期発見
USB などの外部デバイス接続や、ネットワーク共有へのアクセスに関する記録も、あらかじめ収集対象に含まれます。情報持ち出しが疑われる場合の確認や、内部不正の兆候を可視化し、組織のガバナンス強化と監査対応力の向上へと繋げます。
現在 ALog V1 をご利用のお客様には、新たな製品を導入することなく、ALog V2.1.0 への無償バージョンアップとして本機能をご利用いただけます。
2026年9月11日
独自のログ翻訳変換技術とAIの不正予兆検知により、多種多様なITシステムから集約した複雑で膨大なログデータを分かりやすく管理するSIEM製品です。専門知識やノウハウを要さずに、内部不正対策やサイバー攻撃対策、障害原因の追究、ワークスタイル変革など、取集したログをありとあらゆるビジネスの課題に活用させることが可能です。これまで国内外6,000契約以上の導入実績を誇り、国産SIEMにおいてNo.1(※)を獲得しています。
※ デロイトトーマツミック経済研究所株式会社
「内部脅威対策ソリューション市場の現状と将来展望 2025年度」(2026年3月発刊)
URL:
https://mic-r.co.jp/mr/03740/
[画像2:
https://prcdn.freetls.fastly.net/release_image/27033/247/27033-247-b7b7e3705e8ffc8d3291bbec6c63d26d-1280x670.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
「ALog」詳細はこちら
『自動化で、誰もが安全を享受できる社会へ』。網屋は、セキュリティ製品・サービスの企画から販売までをワンストップで手掛ける、日本で数少ないサイバーセキュリティ企業です。AIテクノロジーやクラウドネットワークなどの独自技術による「セキュリティの自動化」を軸に、コンサルティングや構築、運用、教育まで、組織のセキュリティ対策を包括的に支援。すべての人がサイバー攻撃のターゲットとなる時代に、すべての人が高水準のセキュリティを受けられる社会を実現します。
[画像3:
https://prcdn.freetls.fastly.net/release_image/27033/247/27033-247-dd5fc660de4fc512eb00107acbf8a752-1200x340.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
公式サイト
本リリースに関するお問合せ
お問合せ先
株式会社網屋 マーケティング部
TEL:03-6822-9999(代表)
Mail:sa-mktg@amiya.co.jp
※すべての社名、製品・サービス名は、各社の商標または登録商標です。
※出典資料の引用等、調査会社の著作物を利用する場合は、出典元にお問い合わせください。
※メディア関係者限定の特記情報です。個人のSNS等での情報公開はご遠慮ください。
プレスリリース提供:PR TIMES
記事提供:PRTimes