チェック・ポイント・リサーチ、2026年8月の主要なサイバー脅威を発表 ランサムウェア攻撃が前年比でほぼ2倍に増加、生成AIによるデータ漏えいリスクが企業の重要課題に
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
世界的なサイバー攻撃数が22%増加し、フィッシング攻撃が増え続ける一方、企業では生成AIの利用拡に伴う機密データ漏えいリスクが拡大 日本でもサイバー攻撃数が前年比35%増
サイバーセキュリティソリューションのパイオニアであり、世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(
Check Point(R) Software Technologies Ltd.、NASDAQ: CHKP、以下チェック・ポイント)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、2026年8月のグローバル脅威インテリジェンスの分析結果を発表しました。
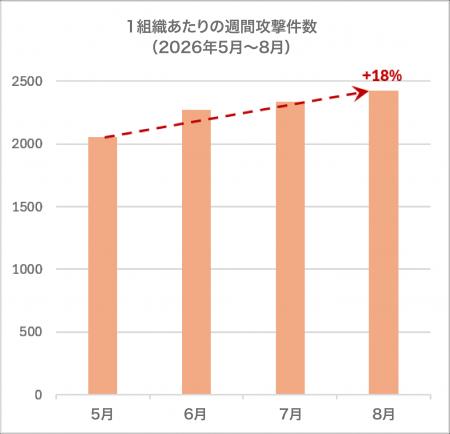
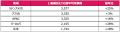
2026年8月、世界の組織は1組織当たり週平均2,422件のサイバー攻撃を受けており、前月比4%増、前年同月比22%増となりました。この結果は、サイバーリスクが広い範囲で高まっていることを示しています。夏を通じて攻撃件数の増加傾向が続いた中で、ランサムウェア、フィッシング、生成AIに関連するデータ漏えいが依然として企業のセキュリティにおける重要な課題となっています。また日本でも、サイバー攻撃の増加傾向は続いています。1組織当たりの週平均サイバー攻撃数は1,907件に達し、前年比では35%増となりました。
これらの動向から、組織がユーザー、電子メール、ネットワーク、クラウド環境、AIツールの全体にわたって一貫した可視性と制御を確保するための防止優先のセキュリティ戦略の必要性が浮き彫りになっています。
CPRのデータリサーチマネージャーであるオマー・デンビンスキー(Omer Dembinsky)は、次のように述べています。
「8月のデータによると、サイバーリスクが複数の分野で一斉に拡大していることが示されています。攻撃数が増加を続け、ランサムウェア被害が拡大し、フィッシングが依然として主要な侵入経路であり続け、さらには生成AIがデータエクスポージャーの新たな経路を生み出している現在の状況において、セキュリティチームは断片化し分散された防御策に頼ることはできません。必要なのは、ネットワーク、クラウド、エンドポイント、電子メール、AIの利用状況のすべてをカバーし、可視性、制御、自動化を組み合わせた防止優先の保護対策によって、脅威が業務に支障をきたしたり機密情報を漏えいさせたりする前に阻止することです」
[画像1:
https://prcdn.freetls.fastly.net/release_image/21207/552/21207-552-12b9c8308ab49fedebccae5df1f8848e-2621x2533.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
教育・研究分野が引き続き最も多く標的となる一方、ホスピタリティや旅行の分野では夏場に攻撃が急増
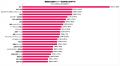
2026年8月も、「教育・研究」分野が世界で最も多く標的とされた業界となり、1組織当たり週平均5,354件(前年比28%増)の攻撃を受けました。「政府・軍関係」が週平均3,067件でこれに続いています。さらに、「ホスピタリティ・旅行・娯楽」分野は週平均3,056件の攻撃を受け、前年比56%増という大幅な増加となりました。この傾向は、ユーザー数が多く、アクセスポイントが複数あり、価値の高いデータが流通する環境に攻撃者が強い関心を寄せていることを示しています。こうした環境では、攻撃による混乱が業務に即座に影響を及ぼす可能性があります。
[画像2:
https://prcdn.freetls.fastly.net/release_image/21207/552/21207-552-114cae933f61a852e4747dae2bc46431-3900x2169.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
地域別攻撃件数ではラテンアメリカが引き続き首位、ヨーロッパが最も高い伸び率を記録
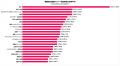
2026年8月、引き続きラテンアメリカが最も多くの攻撃を受け、1組織当たり週平均3,577件(前年比25%増)の攻撃を受けました。また、アフリカでは週平均攻撃件数が3,335件、APACでは3,325件に達しています。一方、最も急速な伸び率を示したのはヨーロッパで、前年比で28%の増加となりました。ヨーロッパにおける増加傾向は、サイバー脅威が従来から攻撃の多かった地域に限定されるものではなく、複雑で相互に接続された環境を運用する成熟したデジタル経済圏にも広がっていることを示しています。
[画像3:
https://prcdn.freetls.fastly.net/release_image/21207/552/21207-552-9498c3bbb00678ddfa5c256473f4a771-1546x414.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
生成AI導入の加速に伴い、機密データの漏えい防止がセキュリティ上の重要課題に
2026年8月、企業における高リスクの生成AIプロンプトの割合はここ数カ月で最も低い水準となった一方で、全体的なAI利用状況は引き続き増加傾向にあり、平均的な企業ユーザー1人当たりの月間プロンプト生成数は106件となりました。この対照的な状況は、一部の組織でAIに対する認識の向上や管理体制の強化が進む一方、生成AI利用の急速な拡大によって、適切なガバナンスが確保されないまま機密情報がツールに入力されるリスクが高まっていることを示唆しています。また、生成AIそのものの利用だけでなく、共有されるデータの内容や送信先、保護の可否を把握できていないことがガバナンス上の課題になっています。
2026年8月、以下の状況が確認されました。
- 企業から送信された生成AIプロンプトの43件に1件が機密データ漏えいリスクを伴う内容- このリスクは、生成AIツールを定期的に利用する組織の86%に影響を及ぼす可能性- 1組織当たり平均7種類の生成AIツールを使用- 平均的な企業ユーザー1人当たりの月間プロンプト生成数は106件
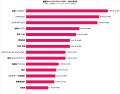
業界別では、「ヘルスケア・医療」分野で高リスクの生成AIプロンプトの割合が4%と最も高く、次いで「ソフトウェア」が3.6%、「ビジネスサービス」が3.5%となりました。地域別ではラテンアメリカが3.5%と最も高い割合を記録し、世界平均の2.3%を大きく上回りました。こうした差は、特にデータ量の多い業界において、従業員が機密情報や規制対象情報、専有情報を扱う可能性が高いため、各業界に特化したAIガバナンスが必要であることを示しています。
[画像4:
https://prcdn.freetls.fastly.net/release_image/21207/552/21207-552-720ed36bc48fbf27c5eecbbd123fc71a-3900x3080.png?width=536&quality=85%2C75&format=jpeg&auto=webp&fit=bounds&bg-color=fff ]
フィッシング攻撃が増加し、悪意あるリンクが攻撃手法の主流に
電子メールは引き続き主要な攻撃経路であり、112通に1通(0.89%)がフィッシングメールに該当しました。これは、7月の128通に1通から増加しています。また、フィッシングメールの72%には悪意あるリンクが含まれ、14%には添付ファイルが含まれており、電子メールを利用した攻撃では依然として悪意あるリンクが主流であることが分かります。
業界別では、「団体・非営利組織」分野が1.87%と最も高いフィッシング率を示し、次いで「建設・エンジニアリング」業界が1.74%となりました。これらの分野は対外的なコミュニケーションや寄付・入札の頻度が高く、パートナーやサプライヤーへの依存度が高いため、ユーザーが正当な連絡と悪意ある連絡を見分けることが難しくなっています。
ランサムウェア被害が急増、ビジネスサービス分野に最大の打撃
2026年8月、ランサムウェア活動は引き続き加速しました。報告されたランサムウェア攻撃は1,042件で、7月から8%増加し、2025年8月と比べてほぼ2倍となりました。最も被害を受けた業界は引き続き「ビジネスサービス」で、報告された被害全体の36%を占め、次いで「製造業」が13%、「消費財・サービス」が12%となりました。「ビジネスサービス」分野への攻撃集中は、攻撃者が、広範なサプライチェーンの中核に位置し、下流の組織にまで混乱を引き起こす可能性のある組織を狙っていることを示しています。
ランサムウェア情勢に変化 Qilinが首位に立ち、Orovaがトップ3に浮上
2026年8月、最も活発に活動したランサムウェアグループはQilinで、公表された攻撃の15%を占め、次いでThe Gentlemenが10%を占めました。Orovaは初めてトップ3入りを果たし、公表された攻撃の4%を占めました。主要なランサムウェアグループ間のこうした動きは、脅威情勢がいまだ流動的であることを示しており、既存グループが影響力を維持する一方で、新興グループやこれまであまり目立たなかったグループが急速に台頭する可能性があることを示唆しています。
8月の脅威情勢は、事後対応型の検知からプロアクティブな防止へと移行する重要性を改めて浮き彫りにしました。そのためには、運用上の複雑さを軽減しつつ、ますます分散化するデジタル環境全体においてチームが脅威を特定・遮断できるよう支援する、統合されたセキュリティ対策が不可欠です。
2026年8月のサイバー脅威動向に関する詳細は、
Check Point Research Blogをご覧ください。
本プレスリリースは、米国時間2026年9月9日に発表された
ブログ(英語)をもとに作成しています。
Check Point Researchについて
Check Point Researchは、チェック・ポイントのお客様、脅威情報コミュニティを対象に最新のサイバー脅威インテリジェンスの情報を提供しています。チェック・ポイントの脅威インテリジェンスであるThreatCloud AIに保存されている世界中のサイバー攻撃に関するデータの収集・分析を行い、ハッカーを抑止しながら、自社製品に搭載される保護機能の有効性について開発に携わっています。100人以上のアナリストや研究者がチームに所属し、セキュリティ ベンダー、捜査当局、各CERT組織と協力しながら、サイバーセキュリティ対策に取り組んでいます。
ブログ:
https://research.checkpoint.com/
X:
https://x.com/_cpresearch_
チェック・ポイントについて
チェック・ポイント・ソフトウェア・テクノロジーズ(
www.checkpoint.com)は、世界各国の10万を超える組織を保護するグローバルなサイバーセキュリティのリーダー企業です。チェック・ポイントは、企業の安全なAIトランスフォーメーションの保護をミッションとして掲げています。防止優先のアプローチとオープンエコシステムアーキテクチャを基盤に、組織がリスクを低減し、業務を簡素化して、自信を持ってイノベーションを推進できるよう支援します。チェック・ポイントの統合セキュリティアーキテクチャは、進化する脅威や拡大するAI攻撃対象領域に継続的に適応し、ハイブリッドネットワーク、クラウド環境、デジタルワークスペース、AIシステムを保護します。4つの戦略的柱であるハイブリッドメッシュネットワークセキュリティ、ワークスペースセキュリティ、エクスポージャー管理、AIセキュリティを軸に、チェック・ポイントは複雑なマルチベンダー環境全体にわたり、一貫した保護と可視性を提供します。チェック・ポイント・ソフトウェア・テクノロジーズの全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(
https://www.checkpoint.com/jp/)は、1997年10月1日設立、東京都港区に拠点を置いています。
ソーシャルメディア アカウント
・Check Point Blog:
https://blog.checkpoint.com
・Check Point Research Blog:
https://research.checkpoint.com/
・YouTube:
https://youtube.com/user/CPGlobal
・LinkedIn:
https://www.linkedin.com/company/check-point-software-technologies/
・X:
https://x.com/checkpointjapan
・Facebook:
https://www.facebook.com/checkpointjapan
将来予想に関する記述についての法的な注意事項
本プレスリリースには、将来予想に関する記述が含まれています。将来予想に関する記述は、一般に将来の出来事や当社の将来的な財務または業績に関連するものです。本プレスリリース内の将来予想に関する記述には、チェック・ポイントの製品およびソリューションに関する見通し、将来的な成長、業界におけるリーダーシップの拡大、株主価値の上昇、および業界をリードするサイバーセキュリティプラットフォームを世界の顧客に提供することについての当社の見通しが含まれますが、これらに限定されるものではありません。これらの事項に関する当社の予想および信念は実現しない可能性があり、将来における実際の結果や事象は、リスクや不確実性がもたらす影響によって予想と大きく異なる可能性があります。本プレスリリースに含まれる将来予想に関する記述に伴うリスクや不確実性は、2026年3月31日にアメリカ合衆国証券取引委員会に提出した年次報告書(フォーム20-F)を含む証券取引委員会への提出書類に、より詳細に記されています。本プレスリリースに含まれる将来予想に関する記述は、本プレスリリースの日付時点においてチェック・ポイントが入手可能な情報に基づくものであり、チェック・ポイントは法的に特段の義務がある場合を除き、本プレスリリース記載の将来予想に関する記述について更新する義務を負わないものとします。
本件に関する報道関係者からのお問い合わせ
チェック・ポイント広報事務局 (合同会社NEXT PR内)
Tel: 03-4405-9537 Fax: 03-6739-3934
E-mail: checkpointPR@next-pr.co.jp
プレスリリース提供:PR TIMES
記事提供:PRTimes